机场客户端安装包怎样先验来源?Windows 数字签名核对清单
注册机场后,下一步常是下载客户端。安装前多做一次来源核对,比看到文件名像官方就直接运行更有用:先确认下载入口,再读取 Windows 文件的数字签名信息。
本文适用于 Windows 上支持检查的安装文件。示例只读取签名,不运行安装包,也不是对某个客户端的安全背书。
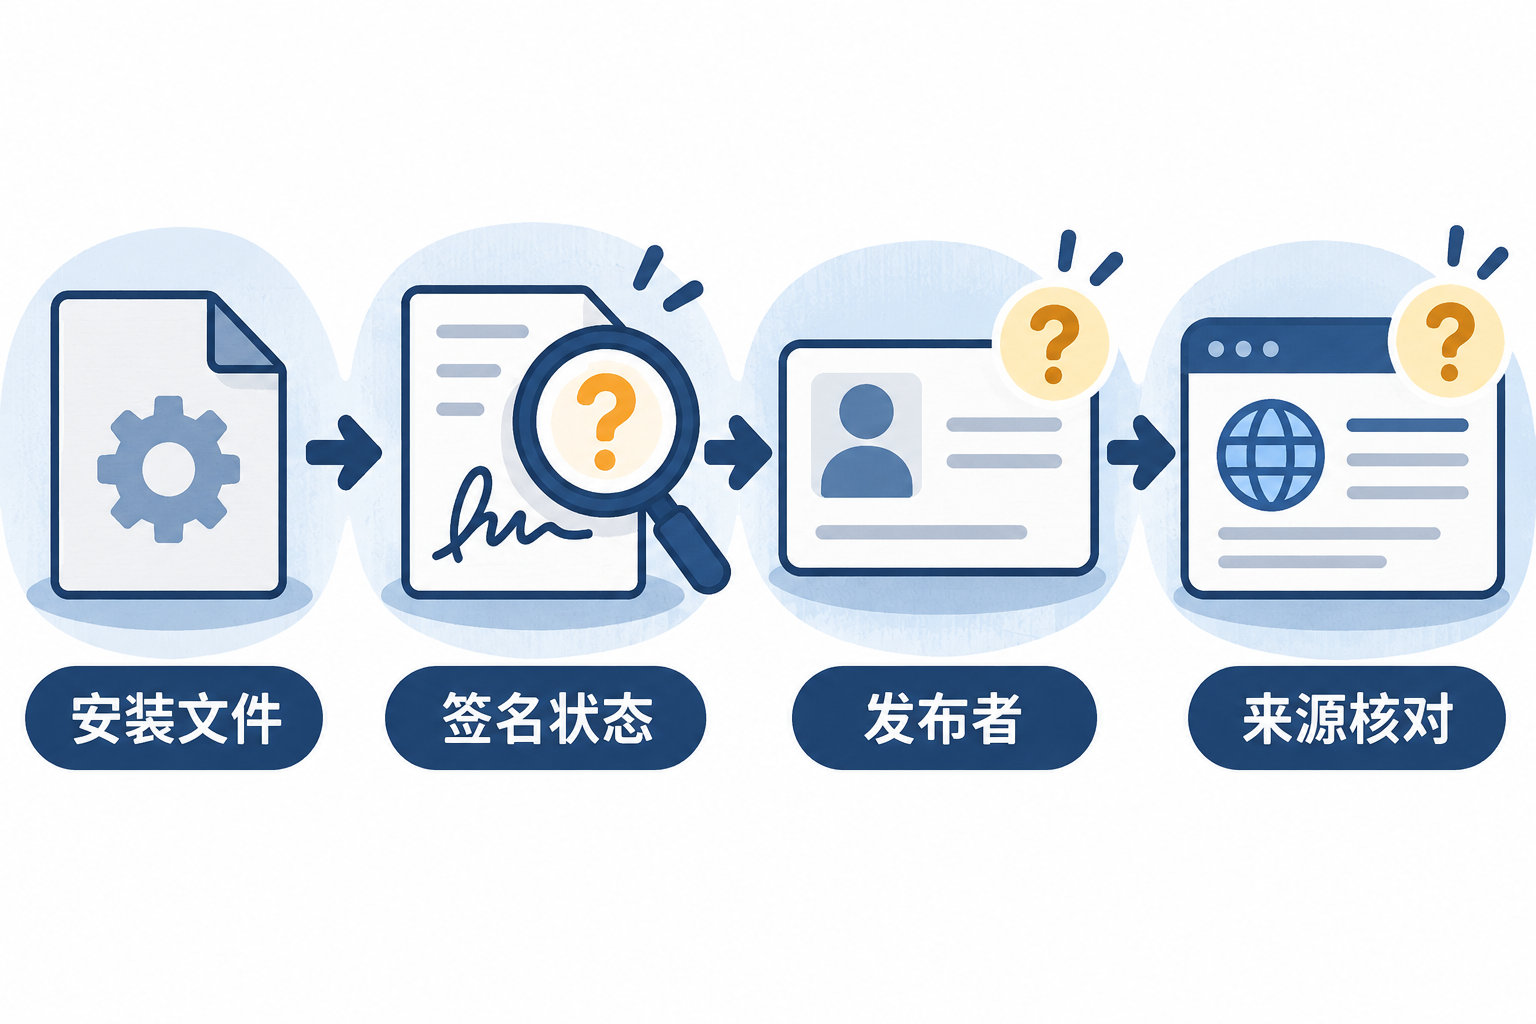
示意图:签名读取是来源核对的一步,不是安全认证结论。
先确认文件从哪里来
记录官方项目或服务商文档中的下载入口、实际下载位置与文件名。群消息、网盘或广告给出的同名文件,需要重新与官方分发说明核对。证书发布者应与该项目官方说明相符,不能仅靠文件名判断。
用 PowerShell 读取签名
在保存文件的目录运行,替换下面的文件名:
$signature = Get-AuthenticodeSignature -LiteralPath '.\client-setup.exe'
$signature | Select-Object Status, StatusMessage
$signature.SignerCertificate | Select-Object Subject, Issuer, NotBefore, NotAfter
Microsoft 官方文档说明此命令用于读取文件的 Authenticode 签名信息,且仅适用于 Windows。-LiteralPath 按原样解释路径,避免把路径中的字符当作通配符。
Subject 是签名证书主体信息;Issuer 是证书签发者,不能把签发者名称直接当作软件作者。证书日期可作为辅助资料,不应脱离实际签名验证状态,仅看一个到期日期就下结论。
把状态与来源放在一起判断
| 看到的情况 | 下一步 |
|---|---|
| 状态显示 Valid | 继续核对签名主体是否符合官方分发说明 |
| 无签名或证书字段为空 | 查官方是否说明该文件的发布与验证方法 |
| 状态异常、来源或发布者不匹配 | 暂停安装,保留文件和记录,重新核对官方入口 |
有效签名有其验证范围,不等于“所有行为都安全”,也不证明某家机场性能可靠。无签名同样不能单独证明文件恶意。关键是文件、签名主体、官方来源三项能否相互解释;不同分发方式也可能使用不同签名形式。
选购入口与推广说明
如果还在比较服务,可查看用户授权保留的 FlyBit 注册入口与 99吧注册入口。这两个链接包含推广邀请码,本站可能因此获得推广收益;邀请码不等同于优惠、试用或可用性承诺。客户端仍应按服务商与项目的当前官方文档获取。
安装前的验收清单
保留下载入口、文件名、签名状态和主体核对结果,不需要公开整套系统信息。能解释来源与签名的对应关系,才进入后续安装步骤;资料不足时先询问官方分发方。机场推荐文章给出的链接可以帮助导航,但不能代替安装包验收。
来源与核验日期
官方资料核验日期:2026-10-05。文中的表格和流程用于自行检查,不代表本站对某家机场的实测结论。
评论